Antivírus comum
O porteiro com uma lista
Confere cada arquivo numa lista de vírus conhecidos. Se o vírus é novo, ou se disfarça bem, ele passa.
- Só reconhece o que já está na lista
- Não percebe ataques disfarçados
- Não desfaz o estrago
Antivírus com EDR · Acronis
Percebe, isola e desfaz, com a FabraWeb de olho nos alertas.
O antivírus comum só reconhece vírus que já conhece. O EDR observa o comportamento de cada computador: se algo foge do normal, ele bloqueia, separa a máquina da rede e devolve os arquivos, antes que o ataque se espalhe pela empresa.
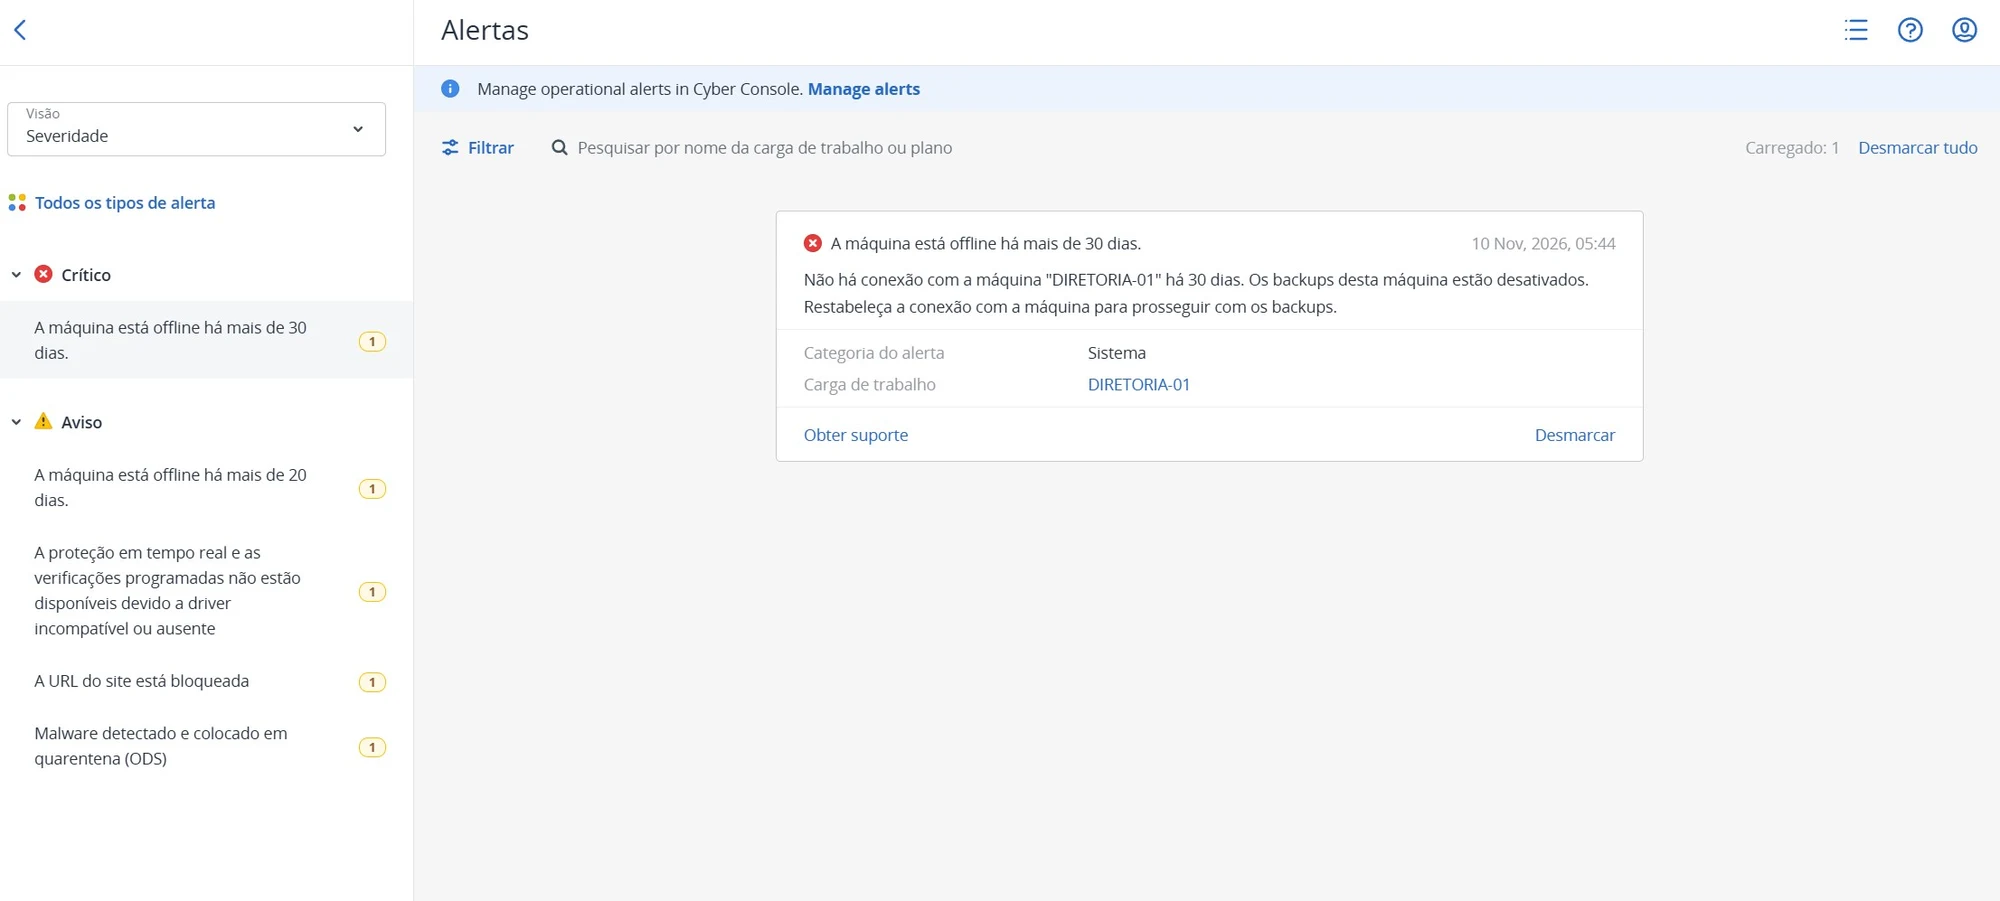
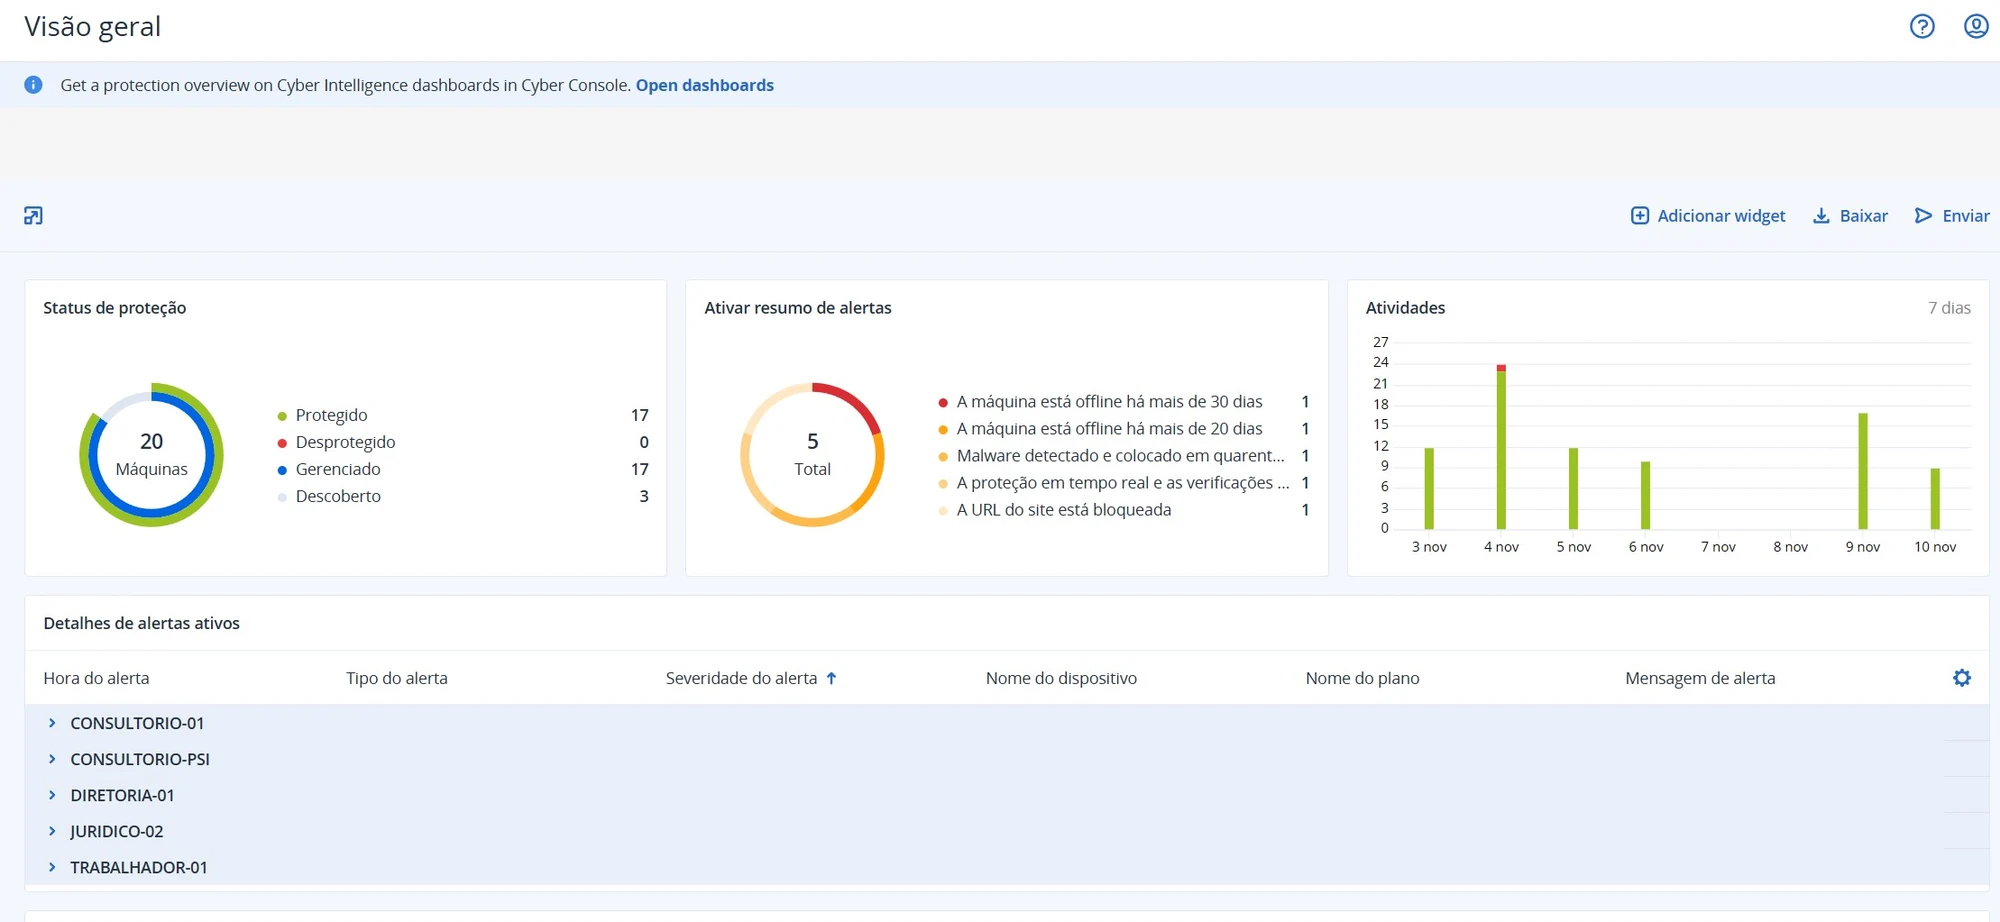
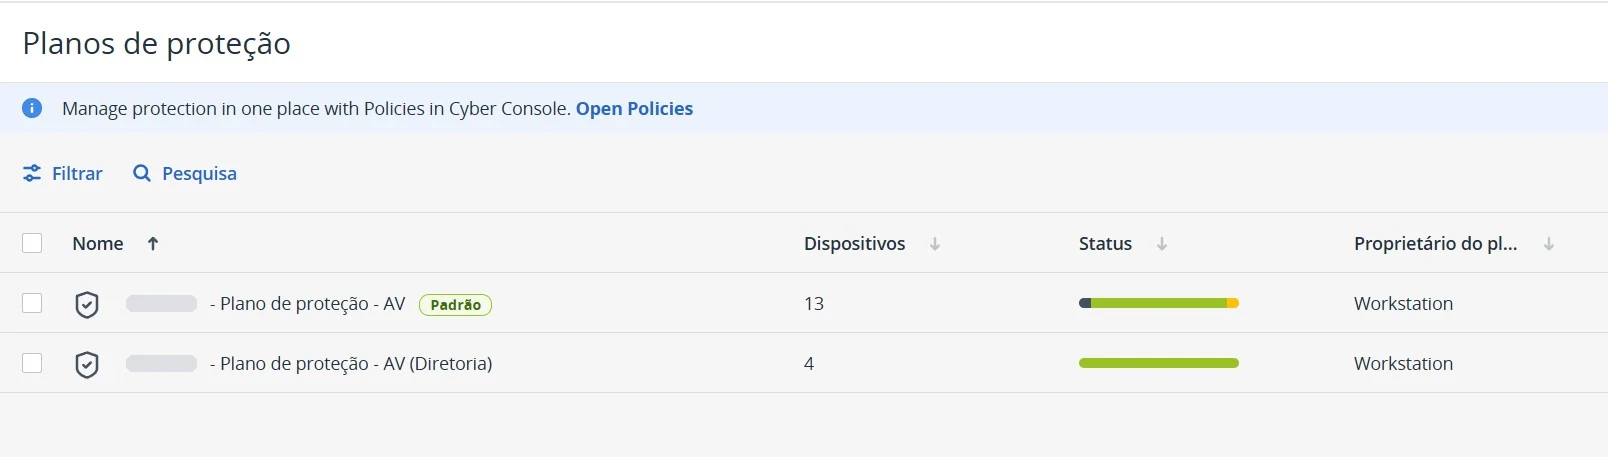
Alertas · malware em quarentena e site perigoso bloqueado
Qual a diferença?
Antivírus comum
Confere cada arquivo numa lista de vírus conhecidos. Se o vírus é novo, ou se disfarça bem, ele passa.
Antivírus com EDR
Além da lista, observa o que cada programa faz. Se algo age de forma suspeita, ele bloqueia, isola e grava tudo, como uma câmera de segurança.
Quando uma ameaça aparece, o EDR age em segundos:
Um programa começa a alterar arquivos em massa, como faz um ransomware. O EDR nota o comportamento estranho.
O computador é separado da rede na hora, para a ameaça não se espalhar para os outros.
Os arquivos alterados voltam para a versão de antes do ataque, sem pagar resgate.
A nossa equipe recebe o alerta, confere o que houve e mostra para você no relatório.
Contra o que protege
O vírus que trava os arquivos e pede resgate. O EDR percebe a criptografia em massa e desfaz.
Ameaças que ainda não estão em nenhuma lista. O EDR barra pelo comportamento, não pelo nome.
Bloqueia páginas falsas e links de golpe antes de abrirem no computador.
Golpes que usam programas do próprio Windows para não deixar rastro. O EDR acompanha o que cada processo faz.
Aponta computadores com atualizações pendentes e brechas conhecidas, antes que alguém as use.
Controla o que pode ser conectado nas máquinas, para nenhum dispositivo trazer vírus para dentro.
Isso acontece aí?
Um funcionário abre um anexo do "boleto" e o computador começa a travar.
O antivírus diz que está tudo certo, mas a máquina está estranha.
Depois de um ataque, ninguém sabe por onde ele entrou nem o que foi afetado.
Ninguém olha os avisos do antivírus, e o problema fica lá por semanas.
Antivírus sozinho já não segura as ameaças de hoje. É preciso perceber pelo comportamento, reagir na hora e ter alguém olhando.
O que muda
Antivírus comum
Com a FabraWeb
Como funciona
Levantamos os computadores e servidores, o antivírus atual e o que precisa ser protegido.
Instalamos o agente em cada máquina e removemos o antivírus antigo, sem parar o trabalho.
Criamos planos por grupo, como diretoria, financeiro e recepção, com o nível certo para cada um.
Os alertas chegam para a nossa equipe, que investiga, responde e mostra tudo no relatório.
Por que a FabraWeb
Não adianta o antivírus avisar se ninguém lê. A nossa equipe acompanha e age em cada alerta.
Antivírus e backup na mesma plataforma: se algo escapar, os arquivos voltam da cópia segura.
Relatório em linguagem simples: o que foi bloqueado, de onde veio e o que foi feito.
2017
ano de fundação da FabraWeb
20+ anos
de experiência em infraestrutura, redes e segurança
Acompanhado
cada alerta conferido pela nossa equipe
Perguntas frequentes
Se a sua pergunta não estiver aqui, manda no WhatsApp que a gente responde.
O antivírus do Windows ajuda, mas sozinho ele não isola um computador atacado, não desfaz o estrago de um ransomware e ninguém acompanha os avisos. O EDR faz isso, com a nossa equipe olhando os alertas.
O antivírus comum procura vírus que já conhece. O EDR observa o que cada programa faz no computador: se algo começa a agir de forma suspeita, ele age, mesmo que a ameaça seja nova.
Não de forma que se perceba no dia a dia. O agente é leve e substitui o antivírus antigo, não roda junto com ele.
O EDR tenta barrar e desfazer as alterações. Se algo escapar, o backup guarda cópias protegidas que o ataque não consegue apagar, e os arquivos voltam sem pagar resgate.
Não. O EDR acompanha o comportamento dos programas, como processos e conexões, e não abre documentos, e-mails ou conversas.
Sim. Protege computadores, notebooks e servidores, no escritório ou em casa, tudo gerenciado do mesmo painel.
Por contrato, de acordo com a quantidade de computadores e servidores protegidos. O orçamento é feito depois do diagnóstico.
Diagnóstico sem compromisso
Conta para a gente qual proteção a sua empresa usa hoje. Em uma conversa rápida, a gente mostra o que está exposto e como fechar cada brecha.